

Hacker Triều Tiên đứng sau vụ đánh cắp 6,3 tỷ USD từ Binance?
Vụ tấn công nhằm vào sàn tiền mã hóa lớn nhất thế giới làm dấy lên nghi vấn về vai trò của hacker Triều Tiên, trong bối cảnh các nhóm này được cho là đang tận dụng trí tuệ nhân tạo (AI) để thực hiện những cuộc tấn công ngày càng tinh vi.
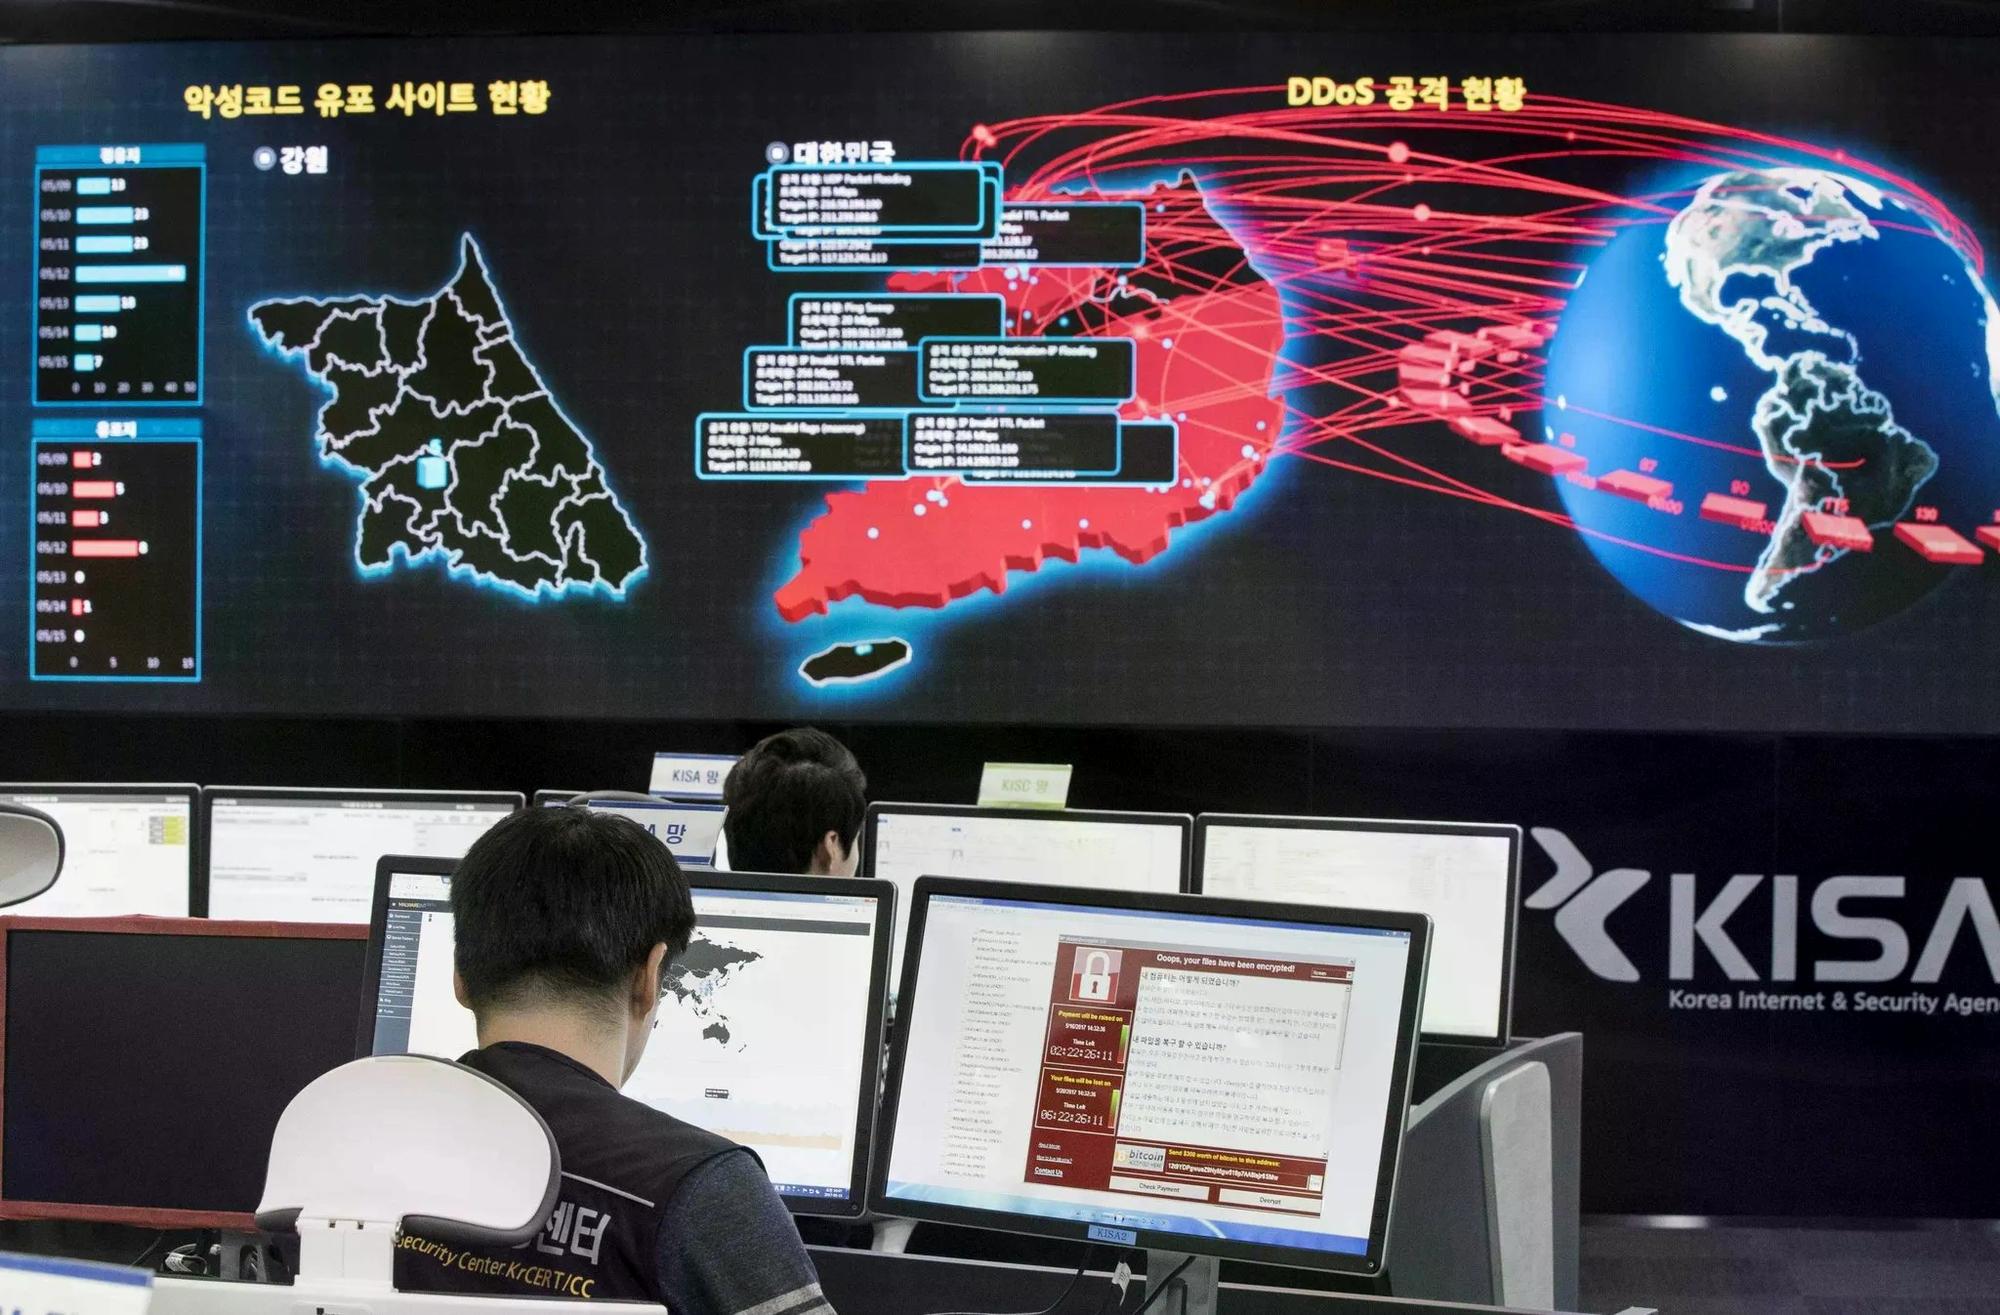
Vụ đánh cắp 6,3 tỷ USD nhằm vào Binance, sàn giao dịch tiền mã hóa lớn nhất thế giới, đang trở thành tâm điểm chú ý của ngành tài sản số. Tổng thống Mỹ Donald Trump cho biết Washington đang xem xét khả năng hacker Triều Tiên đứng sau vụ việc, trong khi nhiều chuyên gia an ninh mạng cũng nghiêng về giả thuyết này.
Trả lời phóng viên tại Phòng Bầu dục hôm thứ Sáu khi được hỏi liệu vụ tấn công có liên quan đến các đối tượng ở Triều Tiên hay không, ông Trump nói Mỹ chưa có kết luận và vẫn đang điều tra.
Nhà lãnh đạo Mỹ cho biết Binance dường như đã kiểm soát được tình hình và cam kết bảo đảm các khoản tổn thất. Ông cũng bày tỏ sự thận trọng trước những rủi ro của tiền mã hóa, cho rằng việc giao dịch tài sản số khác biệt đáng kể so với các phương thức thanh toán truyền thống.
Sau vụ việc, Binance đình chỉ hoạt động rút tiền và cam kết bù đắp toàn bộ thiệt hại. Sàn giao dịch thông báo khoảng 3 tỷ USD tài sản đã bị đóng băng trên các mạng blockchain. Đồng sáng lập Yi He cho biết hoạt động rút tiền dự kiến được khôi phục trước Chủ nhật.
Binance nhận định hacker có thể đã xâm nhập máy tính xách tay của một kỹ sư phần mềm, từ đó tiếp cận hệ thống xử lý lệnh rút tiền của sàn, bên cạnh một số điểm xâm nhập khác. Công ty cho biết đang phối hợp với cơ quan thực thi pháp luật để giải quyết sự cố.
Dấu vết từ nhóm hacker Triều Tiên
Nghi vấn về sự tham gia của hacker Triều Tiên xuất phát từ lịch sử các cuộc tấn công quy mô lớn nhằm vào ngành tiền mã hóa. FBI và nhiều chuyên gia an ninh mạng từng cáo buộc các nhóm này liên quan đến một số vụ đánh cắp tài sản số nghiêm trọng trong những năm gần đây.
Đáng chú ý là vụ tấn công sàn Bybit năm ngoái với thiệt hại 1,5 tỷ USD và vụ đánh cắp khoảng 620 triệu USD tiền mã hóa hồi năm 2022.
Trong báo cáo tháng 4, công ty tình báo blockchain TRM Labs cho biết các hacker bị nghi có liên hệ với Triều Tiên chịu trách nhiệm cho hơn 3/4 tổng thiệt hại từ các vụ tấn công tiền mã hóa kể từ đầu năm.
Đối với vụ việc tại Binance, TRM Labs quy trách nhiệm cho TraderTraitor, một đơn vị hacker tinh nhuệ của Triều Tiên. Đây cũng là nhóm từng bị FBI cáo buộc đứng sau vụ tấn công Bybit.
Ari Redbord, Trưởng bộ phận chính sách và quan hệ chính phủ toàn cầu của TRM Labs, cho biết hoạt động của hacker Triều Tiên đang gia tăng trong năm nay. Ngoài Binance, các mục tiêu gần đây còn có giao thức tài chính phi tập trung KelpDAO và sàn giao dịch phái sinh Drift Protocol.
Theo ông Redbord, chỉ trong một buổi tối, nhóm hacker này đã đánh cắp lượng tài sản tương đương tổng số tiền lấy được trong sáu năm trước đó cộng lại. Ông đánh giá vụ tấn công Binance là sự kiện chưa từng có tiền lệ và đánh dấu một bước ngoặt đáng chú ý.
Nhận định này cũng được Jonathan Levin, CEO Chainalysis, đồng tình. Trong một bài đăng trên mạng xã hội X, ông cho rằng TraderTraitor nhiều khả năng đứng sau vụ tấn công Binance.
AI có thể giúp hacker tấn công chính xác hơn
Điểm đáng lo ngại không chỉ nằm ở quy mô thiệt hại mà còn ở sự thay đổi trong phương thức tấn công. Một số chuyên gia an ninh cho rằng các nhóm hacker Triều Tiên đang đưa những công cụ AI mạnh mẽ vào hoạt động, đặc biệt ở khâu trinh sát và thao túng tâm lý mục tiêu.
Các mô hình ngôn ngữ lớn có thể hỗ trợ hacker rà quét mạng máy tính, thu thập thông tin từ danh sách nhân viên và nhà thầu được công khai để xác định điểm yếu. Từ đó, chúng có thể tạo ra những email lừa đảo được cá nhân hóa, nhắm trực tiếp vào từng cá nhân.
TRM Labs nhận thấy phương thức tấn công của các nhóm hacker bị nghi có liên hệ với Triều Tiên đang thay đổi đáng kể. Nếu những vụ việc trước đây thường xoay quanh việc chiếm đoạt khóa riêng tư tương đối đơn giản, các cuộc tấn công gần đây đòi hỏi nhiều tuần thao túng có chủ đích những cơ chế blockchain phức tạp.
Theo công ty này, sự thay đổi cho thấy hacker đang nâng cao khả năng lựa chọn và tấn công mục tiêu chính xác hơn, có thể nhờ AI cùng nhiều kỹ thuật khác, bao gồm cả những cuộc gặp trực tiếp với nạn nhân.
Federico Charosky, nhà sáng lập công ty an ninh mạng Quorum Cyber tại Edinburgh (Scotland), cho biết một thủ đoạn phổ biến của các nhóm hacker Triều Tiên là dụ kỹ sư làm việc tại các sàn giao dịch tham gia phỏng vấn tuyển dụng giả. Trong quá trình này, nạn nhân bị lừa cài mã độc vào máy tính, tạo điều kiện để hacker xâm nhập hệ thống.
Theo ông, ngành tiền mã hóa đặc biệt dễ trở thành mục tiêu do tập trung lượng tài sản lớn. Trong khi đó, Tom McLouth, chuyên gia phân tích tình báo cấp cao tại Chainalysis, cho rằng điểm yếu thường nằm ở con người hoặc quyền truy cập, thay vì bản thân công nghệ blockchain.
Ngân hàng khó bị đánh cắp tiền hơn blockchain
Brian Peretti, cựu Giám đốc công nghệ của Bộ Tài chính Mỹ, dự báo hacker sẽ tiếp tục thực hiện những cuộc tấn công táo bạo hơn bằng cách kết hợp nhiều lỗ hổng bảo mật để tiếp cận các mục tiêu được bảo vệ nghiêm ngặt, với sự hỗ trợ của AI.
Tuy nhiên, ông cho rằng hệ thống ngân hàng Mỹ có những lớp bảo vệ mà các giao dịch tiền mã hóa không có. Tiền gửi ngân hàng không chỉ được bảo vệ bằng công nghệ mà còn chịu sự giám sát của nhiều quy trình kiểm tra và kiểm soát theo quy định.
Những biện pháp này áp dụng cho cả tổ chức tài chính gửi và nhận tiền, nhằm ngăn chặn các giao dịch đáng ngờ cũng như bảo đảm khả năng truy vết dòng tiền.
Ông Peretti, hiện điều hành công ty tư vấn an ninh mạng Everstream Advisors, cho rằng việc chuyển 6 tỷ USD ra khỏi một ngân hàng là điều rất khó thực hiện, trong khi giao dịch trên blockchain lại dễ dàng hơn đáng kể.
Vụ tấn công Binance tiếp tục phơi bày những rủi ro an ninh của ngành tiền mã hóa, vốn đang nỗ lực mở rộng vai trò trong hệ thống tài chính truyền thống. Dù được hưởng lợi từ định hướng nới lỏng quy định dưới thời Tổng thống Donald Trump, ngành này vẫn phải đối mặt với những vụ tấn công quy mô lớn, làm suy giảm niềm tin vào khả năng bảo vệ tài sản của các sàn giao dịch.
Đáng chú ý, Binance từng có quan hệ với các doanh nghiệp liên quan đến gia đình ông Trump. Công ty hỗ trợ phát triển một stablecoin cho doanh nghiệp do Tổng thống Mỹ và các con trai đồng sáng lập. Năm 2025, ông Trump cũng ân xá Changpeng Zhao, đồng sáng lập kiêm cựu CEO Binance, sau khi nhân vật này nhận tội không thực thi đầy đủ các biện pháp chống rửa tiền.
Trong khi đó, các chính phủ phương Tây từ lâu cáo buộc Triều Tiên hậu thuẫn nhiều nhóm hacker để tạo nguồn thu phục vụ các chương trình vũ khí. Một trong những nhóm đáng gờm nhất là Lazarus Group, được cho là đã hoạt động từ năm 2007 và nằm dưới sự kiểm soát của Cục Tình báo Tổng hợp, một trong những cơ quan tình báo chủ chốt của nước này.
Vụ việc xảy ra trong bối cảnh ông Trump gần đây đề cập khả năng Mỹ nối lại tiếp xúc với Triều Tiên, thậm chí gợi ý một cuộc gặp với nhà lãnh đạo Kim Jong Un có thể diễn ra trong năm nay. Tuy nhiên, đầu tháng này, ông đã hạ thấp kỳ vọng về khả năng tổ chức cuộc gặp, cho biết không chắc có ai đang đề nghị một cuộc gặp như vậy.