

Lỗ hổng php2shell đe dọa 70% website toàn cầu: Thủ tướng Nhật Bản thức trắng đêm phát lệnh báo động đỏ
Lỗ hổng php2shell rò rỉ sớm đe dọa 70% website toàn cầu. Tại Nhật Bản, Thủ tướng đã phải phát lệnh khẩn cấp, ép hàng loạt nền tảng lớn đóng cửa bảo trì.
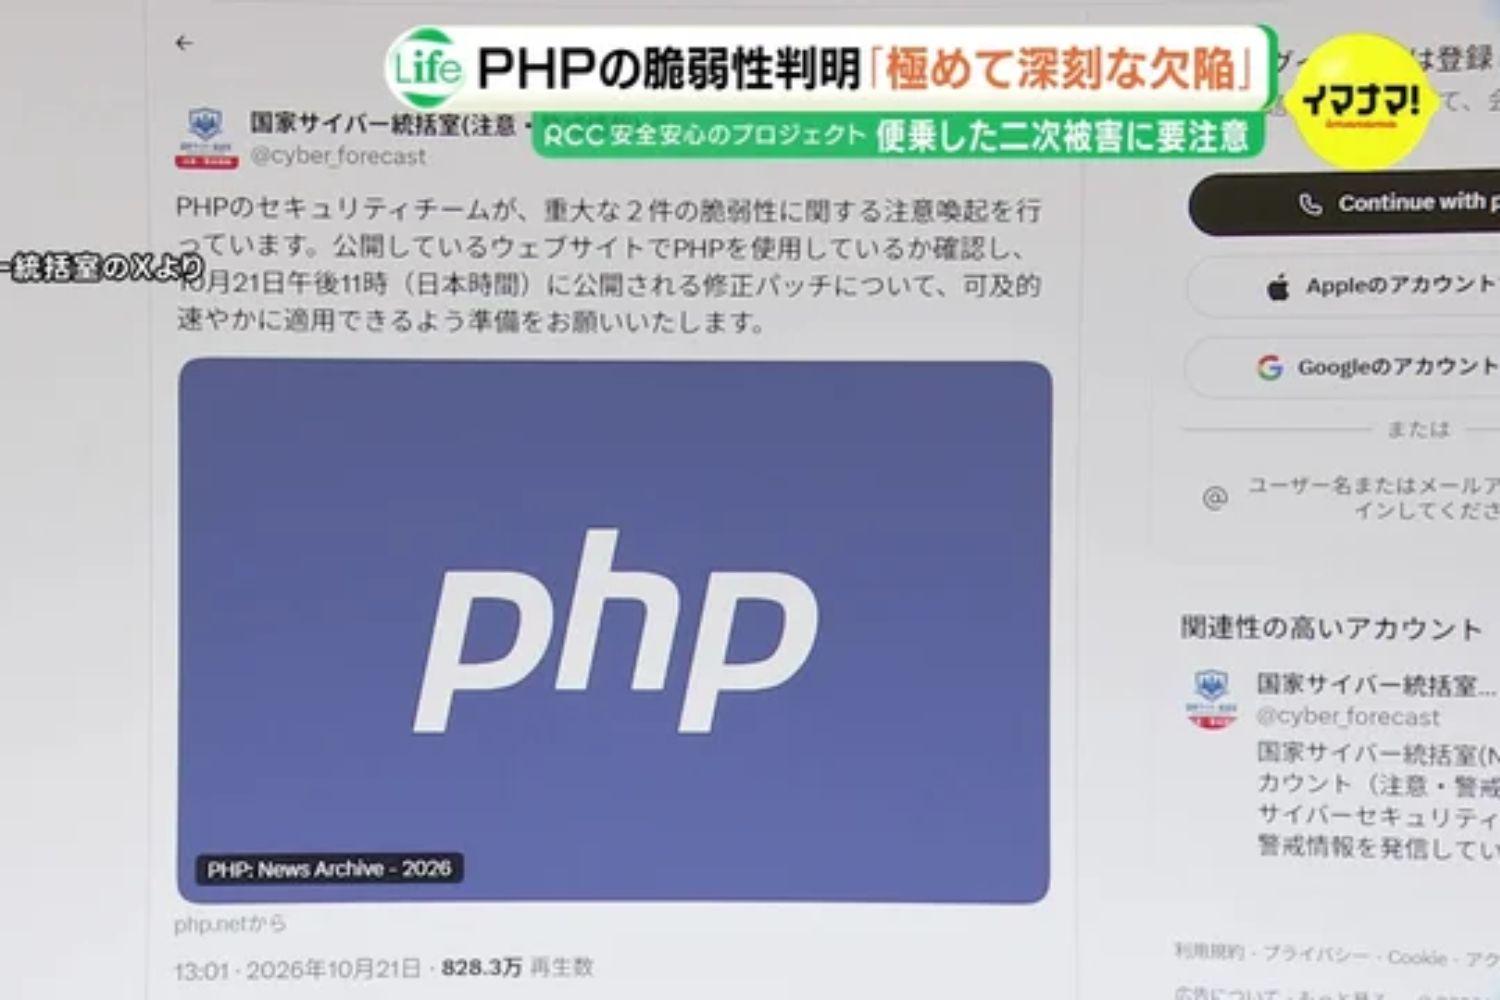
Cộng đồng an ninh mạng toàn cầu vừa trải qua một cuộc chạy đua nghẹt thở với thời gian sau khi hai lỗ hổng bảo mật cấp độ khẩn cấp bất ngờ bị rò rỉ sớm trên diễn đàn Hacker News. Mang mã định danh CVE-2026-109618 và CVE-2026-109619, bộ đôi lỗi nghiêm trọng này được giới bảo mật gọi bằng cái tên php2shell. Sự cố buộc nhóm phát triển ngôn ngữ lập trình PHP phải gấp rút tung ra bản vá khẩn cấp vào lúc 23 giờ ngày 21/10 theo giờ Nhật Bản, sớm hơn kế hoạch ban đầu để ngăn chặn thảm họa lan rộng.
Điểm yếu chí mạng nằm ở khâu quản lý bộ nhớ
Mức độ nguy hiểm của hai lỗ hổng này được các tổ chức đánh giá an toàn thông tin chấm tới 9.2 điểm theo thang đo CVSS v4.0. Cả hai lỗi đều xuất phát từ những lỗ hổng nghiêm trọng trong khâu quản lý bộ nhớ của nhân PHP. Cụ thể, đó là lỗi đọc dữ liệu chưa được khởi tạo đúng cách khi hệ thống rơi vào trạng thái cạn kiệt bộ nhớ (OOM) và lỗi tái sử dụng vùng nhớ đã được giải phóng (Use-After-Free).
Những điểm yếu này mở ra một cánh cửa cho phép tin tặc thực thi mã từ xa (RCE). Đáng lo ngại nhất là quá trình tấn công có thể diễn ra mà không yêu cầu kẻ xấu phải có tài khoản đăng nhập hay thực hiện bất kỳ bước xác thực nào. Chỉ bằng cách gửi đi các yêu cầu HTTP được ngụy trang khéo léo, hacker có thể chiếm quyền kiểm soát máy chủ. Khi mã khai thác thực tế (PoC) bắt đầu phát tán trên mạng trước cả khi bản vá chính thức được phát hành, khoảng 70% trang web trên toàn cầu đang hoạt động dựa trên nền tảng PHP bị đặt vào thế phòng thủ bị động.
Thủ tướng Nhật Bản trực tiếp phát lệnh báo động đỏ
Sự việc nhanh chóng vượt khỏi khuôn khổ của một sự cố công nghệ đơn thuần để leo thang thành một cuộc khủng hoảng hạ tầng kỹ thuật số cấp quốc gia tại Nhật Bản. Lần đầu tiên, Thủ tướng Nhật Bản Sanae Takaichi đã có một động thái quyết liệt khi trực tiếp đăng tải thông điệp Yêu cầu đại khẩn cấp trên mạng xã hội X vào tối muộn. Bà hối thúc toàn bộ các cơ quan, tổ chức và doanh nghiệp phải lập tức kiểm tra hệ thống máy chủ và tiến hành cập nhật bản vá ngay trong đêm.
Hưởng ứng lời kêu gọi từ người đứng đầu chính phủ, Phòng Điều phối An ninh Mạng Quốc gia phối hợp cùng Cơ quan Xúc tiến Công nghệ Thông tin Nhật Bản (IPA) cũng phát đi mức cảnh báo cao nhất. Các cơ quan này thậm chí đưa ra lời khuyên chưa từng có: yêu cầu các đơn vị vận hành chủ động rút phích cắm, tạm dừng hoạt động các trang web nếu chưa thể khắc phục ngay lỗ hổng, nhằm giảm thiểu tối đa rủi ro bị xâm nhập đánh cắp dữ liệu.
Lời cảnh báo ngay lập tức biến thành làn sóng đóng cửa trên thực tế. Bắt đầu từ chiều tối ngày 21/10, hàng loạt tên tuổi lớn trong làng công nghệ Nhật Bản đã phải ra thông báo tạm ngưng dịch vụ. Từ nhà cung cấp dịch vụ điện toán đám mây Sakura Internet, nền tảng chia sẻ nghệ thuật pixiv, mạng xã hội video Niconico, nền tảng thương mại điện tử BASE, ứng dụng giáo dục mầm non CoDMON cho đến cả cổng thông tin điện tử chính thức của Bộ Tài chính Nhật Bản đều đồng loạt đóng cửa để tiến hành bảo trì khẩn cấp.
Bài toán hóc búa từ hệ thống máy chủ lỗi thời
Sự cố php2shell phơi bày một lỗ hổng mang tính hệ thống đang tồn tại trong cấu trúc hạ tầng công nghệ thông tin toàn cầu. Theo dữ liệu thống kê từ W3Techs tính đến tháng 10/2026, có tới hơn 35% website chạy PHP hiện vẫn đang mắc kẹt ở các phiên bản cũ đã bị khai tử từ lâu như PHP 5 và PHP 7. Thậm chí, các hệ thống đang chạy phiên bản 8.0 hay 8.1 cũng đã hết thời hạn nhận được sự hỗ trợ cập nhật bảo mật chính thức. Những trang web này gần như không có khả năng tự vệ trước các lỗ hổng mới nếu các quản trị viên không có biện pháp can thiệp thủ công.
Trước mắt, công ty an ninh mạng GMO Flatt Security của Nhật Bản đã đưa ra một giải pháp phòng ngừa tạm thời. Họ khuyến cáo các quản trị viên có thể vô hiệu hóa tính năng theo dõi tiến trình tải tệp (session.upload_progress.enabled=0) để giảm bớt một phần nguy cơ bị tấn công. Tuy nhiên, các chuyên gia bảo mật uy tín khẳng định đây chỉ là phương án vá víu tình thế chứ không giải quyết được gốc rễ vấn đề, và những kẻ tấn công có tay nghề cao vẫn có thể tìm cách lách qua rào chắn này.
Sau khi nhóm phát triển công bố mã nguồn sửa lỗi cho các nhánh phiên bản đang được hỗ trợ (bao gồm 8.2.35, 8.3.36, 8.4.27 và 8.5.12), cuộc đua khốc liệt trên không gian mạng mới thực sự bắt đầu. Ở một chiến tuyến, các nhóm tin tặc sẽ dùng kỹ thuật dịch ngược để phân tích bản vá, từ đó chế tạo ra các công cụ tấn công tự động nhằm dò quét các máy chủ chưa kịp cập nhật. Ở chiến tuyến còn lại, các kỹ sư hệ thống phải chạy đua từng phút để rà soát hàng triệu dòng lệnh nhằm bảo vệ nền tảng của mình. Cuộc chiến không tiếng súng này dự báo sẽ còn tiếp diễn đầy căng thẳng trong nhiều ngày tới.