

Công ty bảo mật của kỹ sư Việt bắt tay cùng OpenAI tìm ra 35 lỗ hổng Apple, tự viết mã vượt Lockdown Mode, chiếm quyền iPhone chỉ qua một trang web độc hại
OpenAI và Calif dùng mô hình GPT-6 Cyber phát hiện khoảng 35 lỗ hổng trên thiết bị Apple, thậm chí viết được mã vượt Lockdown Mode, buộc người dùng sớm cập nhật iOS 27.2.1.
Cuộc đua giữa phòng thủ và tấn công mạng bằng trí tuệ nhân tạo vừa bước sang giai đoạn căng thẳng hơn khi hàng loạt thiết bị của Apple bị đưa vào tầm ngắm. Từ việc rà quét lỗi phần mềm cho tới tự viết mã khai thác nhằm vào cơ chế bảo vệ cao cấp nhất, mô hình bảo mật mới của OpenAI đang đặt ra bài toán khẩn cấp cho cả hãng sản xuất lẫn người dùng cuối.
Cuộc săn 35 lỗ hổng Apple và màn vượt rào Lockdown Mode
Theo nguồn tin của Forbes công bố ngày 17/11 theo giờ Mỹ, OpenAI đã phối hợp cùng Calif, công ty bảo mật do chuyên gia Dương Ngọc Thái (Thai Duong) sáng lập và được mô tả là đối tác thân thiết của hãng AI này. Trong vài tháng triển khai, nhóm nghiên cứu dùng mô hình GPT-6 Cyber rà quét và phát hiện khoảng 35 điểm yếu với nhiều mức độ nghiêm trọng khác nhau. Phạm vi ảnh hưởng bao trùm hầu hết phần cứng lẫn phần mềm của Apple, từ iPhone, Mac, iPad cho tới Apple Watch, Apple TV và kính Vision Pro, trong đó có những lỗi cho phép kẻ tấn công chiếm quyền điều khiển iPhone hay Mac chỉ thông qua một trang web độc hại.
Tâm điểm gây lo ngại nằm ở việc mô hình AI này chạm tới cả Lockdown Mode, lớp phòng vệ cao nhất Apple thiết kế riêng cho nhà báo, nhà hoạt động và chính trị gia. Khi kích hoạt, thiết bị sẽ chủ động cắt giảm hàng loạt tính năng như một số định dạng tin nhắn, công nghệ hiển thị web và kết nối có dây nhằm thu hẹp tối đa bề mặt tấn công. Thế nhưng theo Forbes, nhóm nghiên cứu đã dùng GPT-6 Cyber để viết mã khai thác đủ khả năng gỡ bỏ các lớp bảo vệ này. Phía Calif cho biết Apple đã vá nhiều lỗ hổng sau khi nhận báo cáo, trong khi hãng công nghệ Mỹ từ chối phản hồi Forbes và chưa công khai xác nhận toàn bộ danh sách 35 lỗi.
Trao đổi với Forbes, ông Dương Ngọc Thái nhìn nhận mô hình mới của OpenAI đánh dấu một bước tiến rõ rệt so với các thế hệ trước về tốc độ viết mã khai thác. Theo dự báo của chuyên gia này, tình hình an ninh mạng sẽ xấu đi trước khi có chuyển biến tích cực, bởi có thể phải mất từ 6 tháng đến 1 năm nữa AI mới tự tạo được bản vá xử lý phần lớn điểm yếu. Từ nay cho tới thời điểm đó, giới bảo mật sẽ phải đối mặt với làn sóng lỗ hổng và mã khai thác dày đặc hơn, đe dọa trực diện cả người dùng iPhone lẫn toàn bộ hạ tầng Internet.
Dấu vết thực tế trong bản cập nhật iOS 27.2 và khoảng trống 35 lỗ hổng
Tài liệu bảo mật của iOS 27.2 và iPadOS 27.2 phát hành ngày 26/10 là bằng chứng công khai đầu tiên, ghi công OpenAI ở 4 lỗ hổng.
Trong nhóm này có ba lỗ hổng nằm trực tiếp ở nhân trình duyệt WebKit, gồm lỗi use-after-free mang mã CVE-2026-112697 và lỗi type confusion mang mã CVE-2026-112659 đều cho phép thực thi mã tùy ý khi xử lý nội dung web độc hại. Lỗ hổng WebKit thứ ba mang mã CVE-2026-113903 cũng thuộc dạng use-after-free, có khả năng làm thay đổi bộ nhớ ngoài ý muốn. Điểm yếu còn lại nằm ở nhân hệ điều hành Kernel mang mã CVE-2026-112698, mở ra nguy cơ ứng dụng khiến hệ thống tắt đột ngột. Ở ba lỗi WebKit, Apple ghi danh OpenAI Codex Security cùng một số cộng sự như Chris Rohlf, Anthropic Research và hai nhà nghiên cứu khác, còn lỗi Kernel ghi công OpenAI cùng STAR Labs SG.
Việc lỗi tập trung vào WebKit lý giải trực tiếp cảnh báo từ Forbes, bởi đây là bộ máy hiển thị cốt lõi mà Safari và mọi trình duyệt trên iPhone bắt buộc sử dụng. Hai lỗi cho phép thực thi mã qua nội dung web hoàn toàn trùng khớp với kịch bản chiếm quyền thiết bị chỉ bằng một trang web độc hại. Dù vậy, tài liệu của Apple chỉ ghi định danh OpenAI Codex Security chứ không nhắc tới tên GPT-6 Cyber, đồng thời giữ kín thông tin lỗ hổng nào do mô hình AI nào tìm ra.
Trong cùng đợt phát hành iOS 27.2, công ty Calif của ông Dương Ngọc Thái cũng được Apple ghi công ở 6 lỗ hổng riêng biệt tại các thành phần App Intents, AVEVideoEncoder, CoreAudio, CoreGraphics và WebKit, với dấu ấn của các thành viên như Huy Nguyen và Gia Bui. Cộng gộp 4 lỗi của OpenAI và 6 lỗi của Calif mới đạt con số 10, vẫn còn một khoảng cách khá xa so với mốc 35 điểm yếu mà Forbes nhắc tới. Chênh lệch này cho thấy phần lớn lỗ hổng còn lại hoặc đã được vá rải rác ở các bản cập nhật khác, hoặc vẫn nằm trong diện xử lý bảo mật chưa công bố.
Năng lực cấp độ Critical của GPT-6 Cyber và hàng rào Daybreak Red
Được OpenAI trình làng vào ngày 5/11, GPT-6 Cyber là phiên bản chuyên sâu về an ninh mạng phát triển từ nền tảng GPT-6 Astra. Mô hình này được huấn luyện để tự động dò tìm, kiểm chứng các lỗ hổng có khả năng khai thác thực tế trong khi vẫn tuân thủ giới hạn phạm vi do nhà nghiên cứu thiết lập. Theo số liệu từ OpenAI, GPT-6 Cyber đạt tỷ lệ 48,5% trên bài kiểm tra chuẩn ExploitGym, cải thiện mạnh so với mức 32,1% của thế hệ GPT-5.6 Cyber trước đó. Trên thực tế, công cụ này đã tham gia tìm kiếm và xác minh hàng nghìn mã khai thác trong các mã nguồn trọng yếu như Linux và Firefox.
Trong hồ sơ hệ thống (system card), OpenAI xếp GPT-6 Cyber vào nhóm Critical, cấp độ nghiêm trọng cao nhất về năng lực an ninh mạng. Chính mức độ rủi ro này khiến hãng quyết định đóng kín mô hình với công chúng và chỉ cấp quyền truy cập cho các tổ chức đã qua thẩm định trong chương trình Daybreak Red. Mọi đơn vị tham gia đều phải vượt qua hàng rào kiểm soát nghiêm ngặt gồm xác minh danh tính, đăng nhập một lần (SSO), xác thực đa lớp và cơ chế giới hạn địa chỉ IP khi gọi API.
Bản vá iOS 27.2.1 và khuyến nghị sử dụng Lockdown Mode
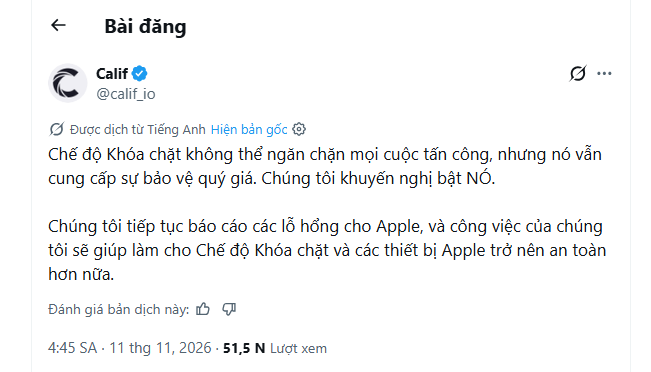
Trước nghi ngại rằng lớp phòng thủ cao nhất của Apple đã bị vô hiệu hóa, Calif lên tiếng trên mạng xã hội X ngày 10/11 khẳng định Lockdown Mode tuy không thể chặn đứng mọi cuộc tấn công nhưng vẫn mang lại giá trị bảo vệ thiết thực. Doanh nghiệp bảo mật này khuyên nhóm người dùng có nguy cơ bị nhắm mục tiêu tiếp tục duy trì chế độ trên, đồng thời cam kết tiếp tục gửi báo cáo lỗ hổng để Apple gia cố độ an toàn cho hệ sinh thái thiết bị.
Ngay trong ngày 10/11, Calif tiếp tục phát đi cảnh báo về một điểm yếu trong thư viện nén Brotli gây ảnh hưởng đồng thời tới cả iOS và macOS, gọi bản 27.2.1 là bản cập nhật bảo mật mang tính cấp thiết. Thông tin này khớp với tài liệu kỹ thuật do Apple công bố trước đó một ngày, xác nhận bản iOS 27.2.1 phát hành ngày 9/11 đã vá lỗi Brotli mang mã CVE-2026-111497 thuộc dạng ghi ngoài vùng nhớ có thể làm hỏng bộ nhớ, cùng 8 lỗ hổng bảo mật khác.
Để giảm thiểu rủi ro, người dùng iPhone và iPad cần truy cập mục Cài đặt, vào Cài đặt chung rồi chọn Cập nhật phần mềm nhằm nâng cấp sớm lên iOS/iPadOS 27.2.1, tương tự với dòng máy tính Mac. Với số đông người dùng thông thường, chế độ Lockdown Mode trong phần Quyền riêng tư và Bảo mật chưa cần kích hoạt vì cắt giảm nhiều tính năng quen thuộc, nhưng vẫn là tùy chọn nên bật với những ai làm công việc có nguy cơ bị tấn công có chủ đích. Diễn biến quanh con số 35 lỗ hổng hiện vẫn chủ yếu dựa trên thông tin từ Forbes và Calif, trong khi Apple mới xác nhận một phần qua các tài liệu bảo mật công khai.